IX · Yönetim · Bölüm 31
Güvenlik ve yetki modeli
Erişim hakları ile kayıt kuralları arasındaki fark, sık düşülen tuzaklar, dışa açık uçlar ve parola disiplini.
İki katman
Yetkiyi anlamanın anahtarı iki katmanı ayırmaktır.
| Ne sorar | Kapsamı | |
|---|---|---|
| Erişim hakkı | "Bu modeli okuyabilir/yazabilir misin?" | Modelin tamamı |
| Kayıt kuralı | "Bu kaydı görebilir misin?" | Tek tek kayıtlar |
Bir kullanıcı satış siparişi modelini okuyabilir (erişim hakkı) ama yalnız kendi ekibinin siparişlerini görebilir (kayıt kuralı).
Bu yüzden "bu kullanıcı bu kayda yazabilir mi" sorusu modele değil, kaydın kendisine sorulur. Model düzeyindeki bir hak, tek bir kayıt hakkında hiçbir şey kanıtlamaz; yetki denetimi yaparken ölçülen şeyin sorulan şey olduğundan emin olun.
Roller
Kullanıcılar gruplara atanır; gruplar hem erişim haklarını hem menü görünürlüğünü belirler.
Kullanıcı açmak ve rol vermek
Yeni bir çalışanın sisteme girmesi dört adımdır:
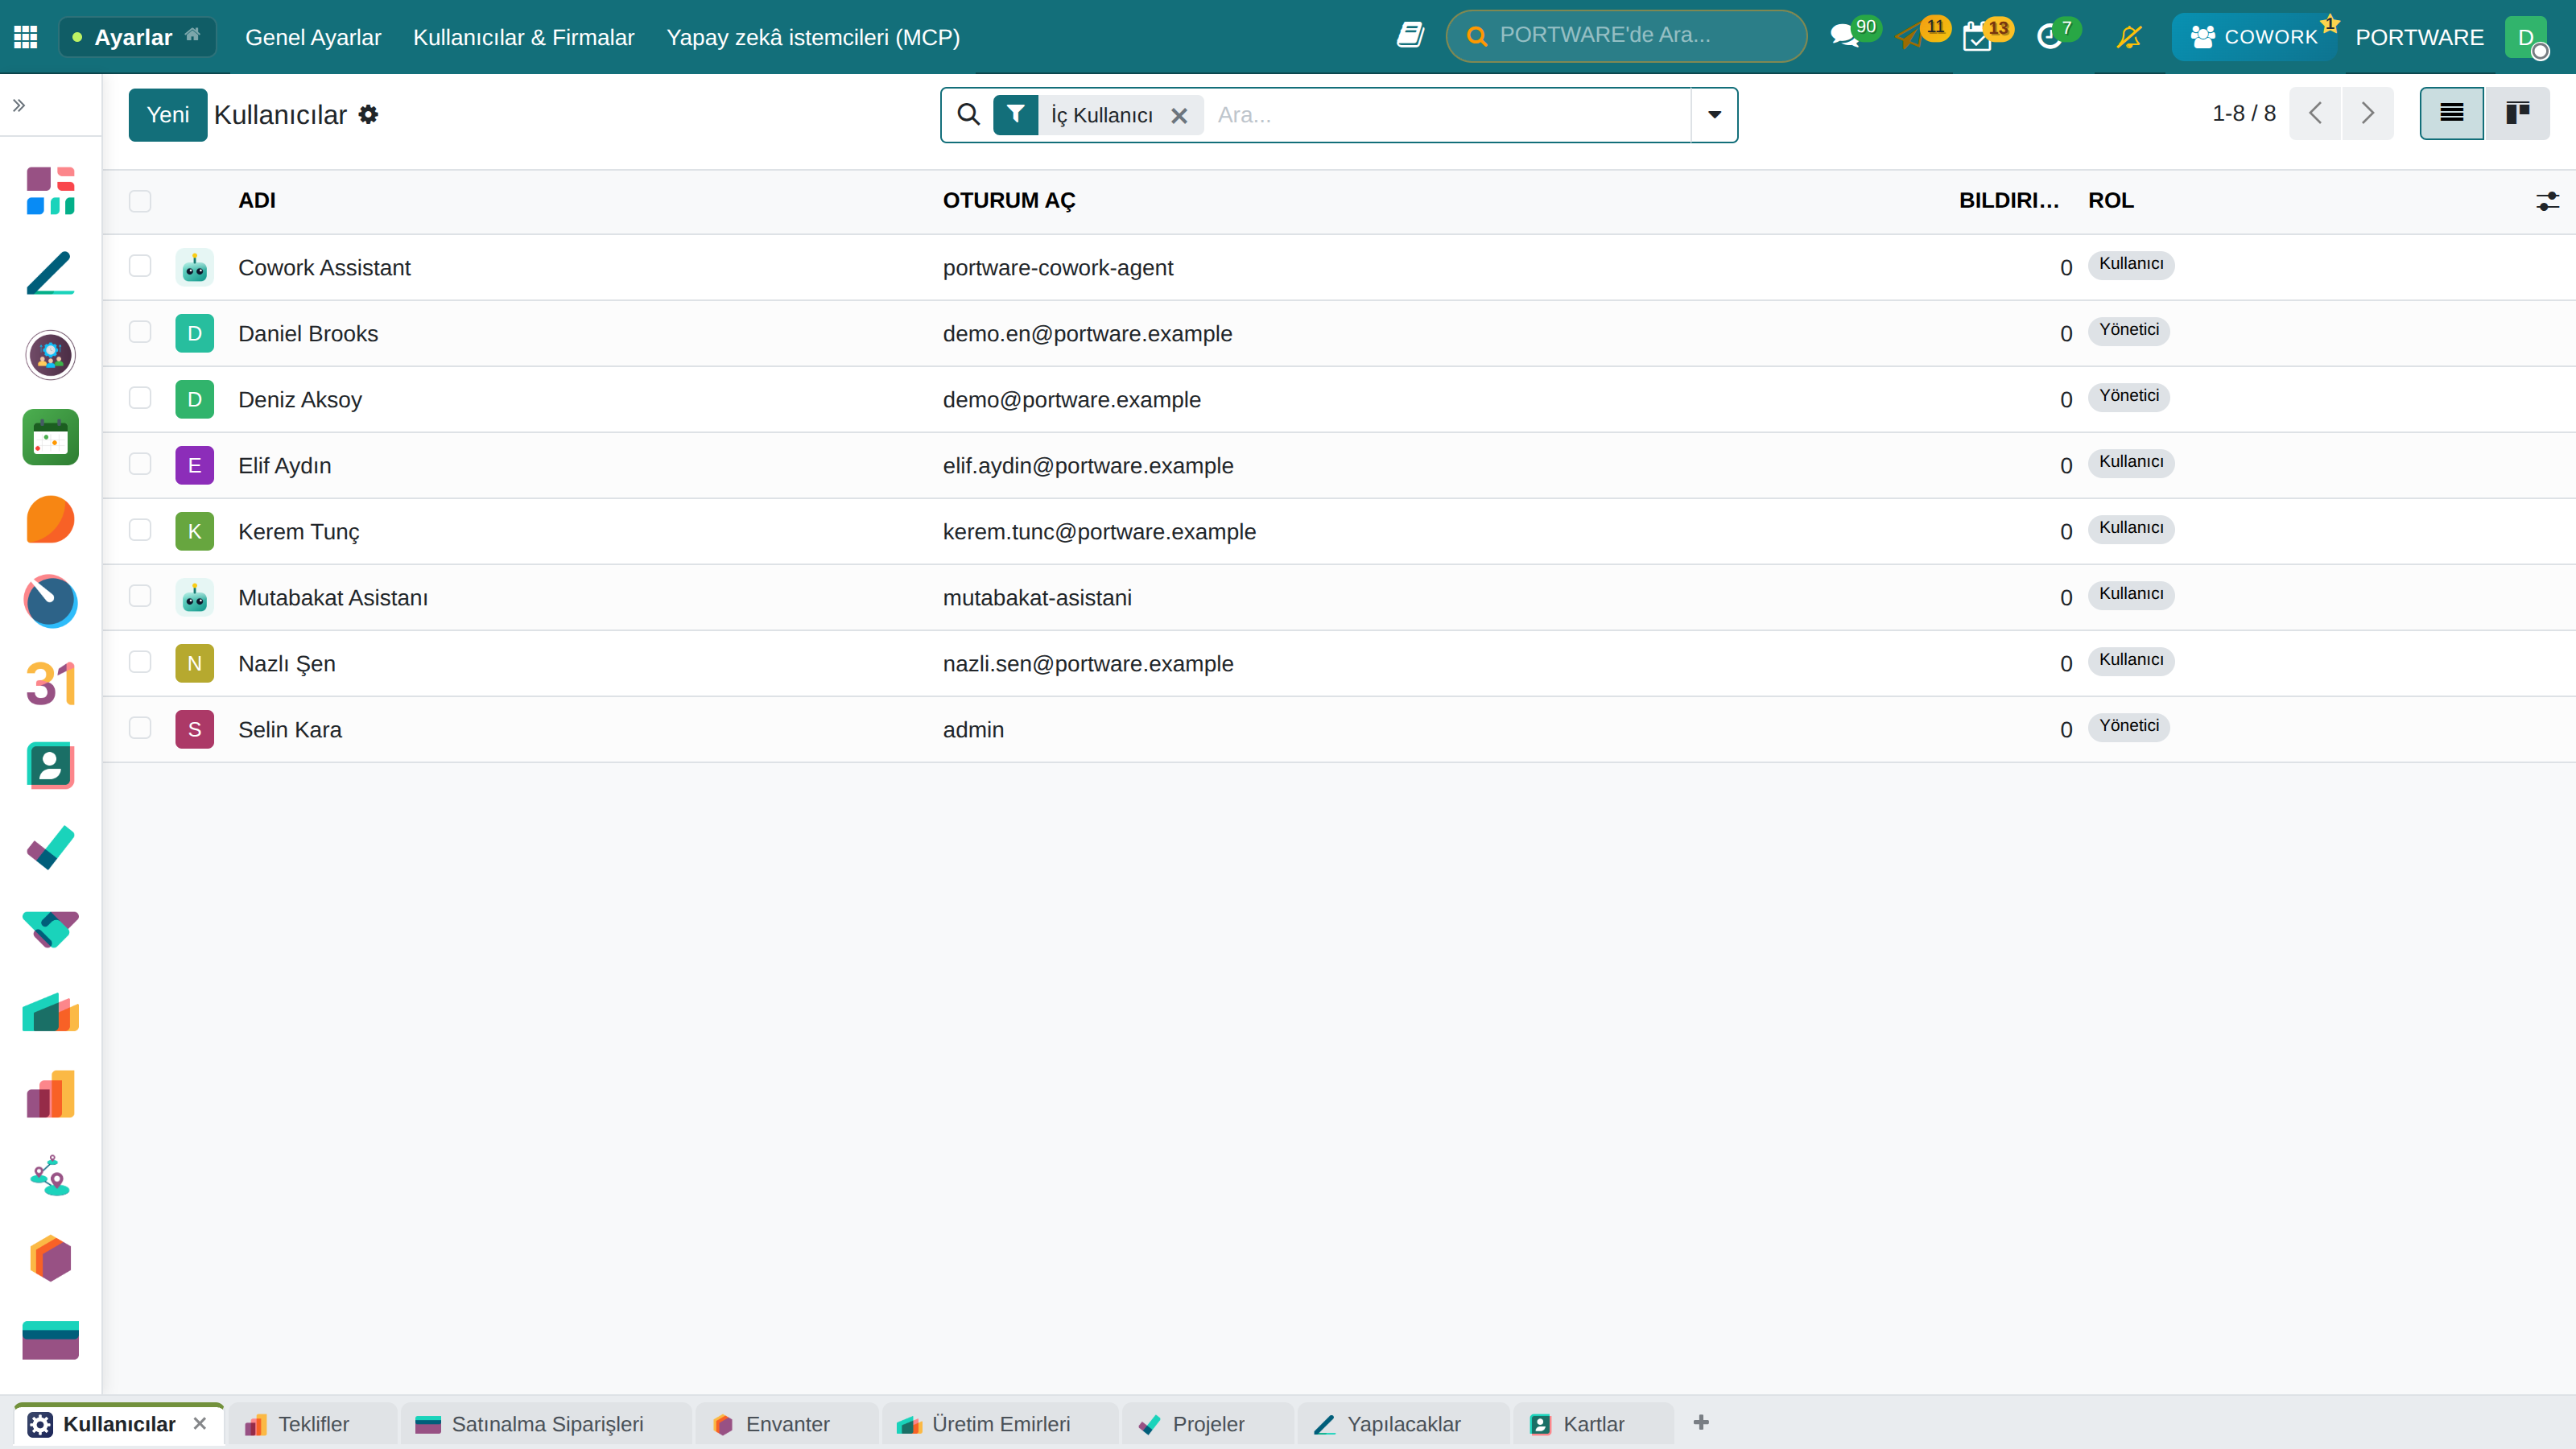
- Ayarlar → Kullanıcılar & Firmalar → Kullanıcılar menüsünü açın ve Yeni'ye basın. Liste, sistemdeki herkesi oturum adı ve son bağlantı tarihiyle gösterir.
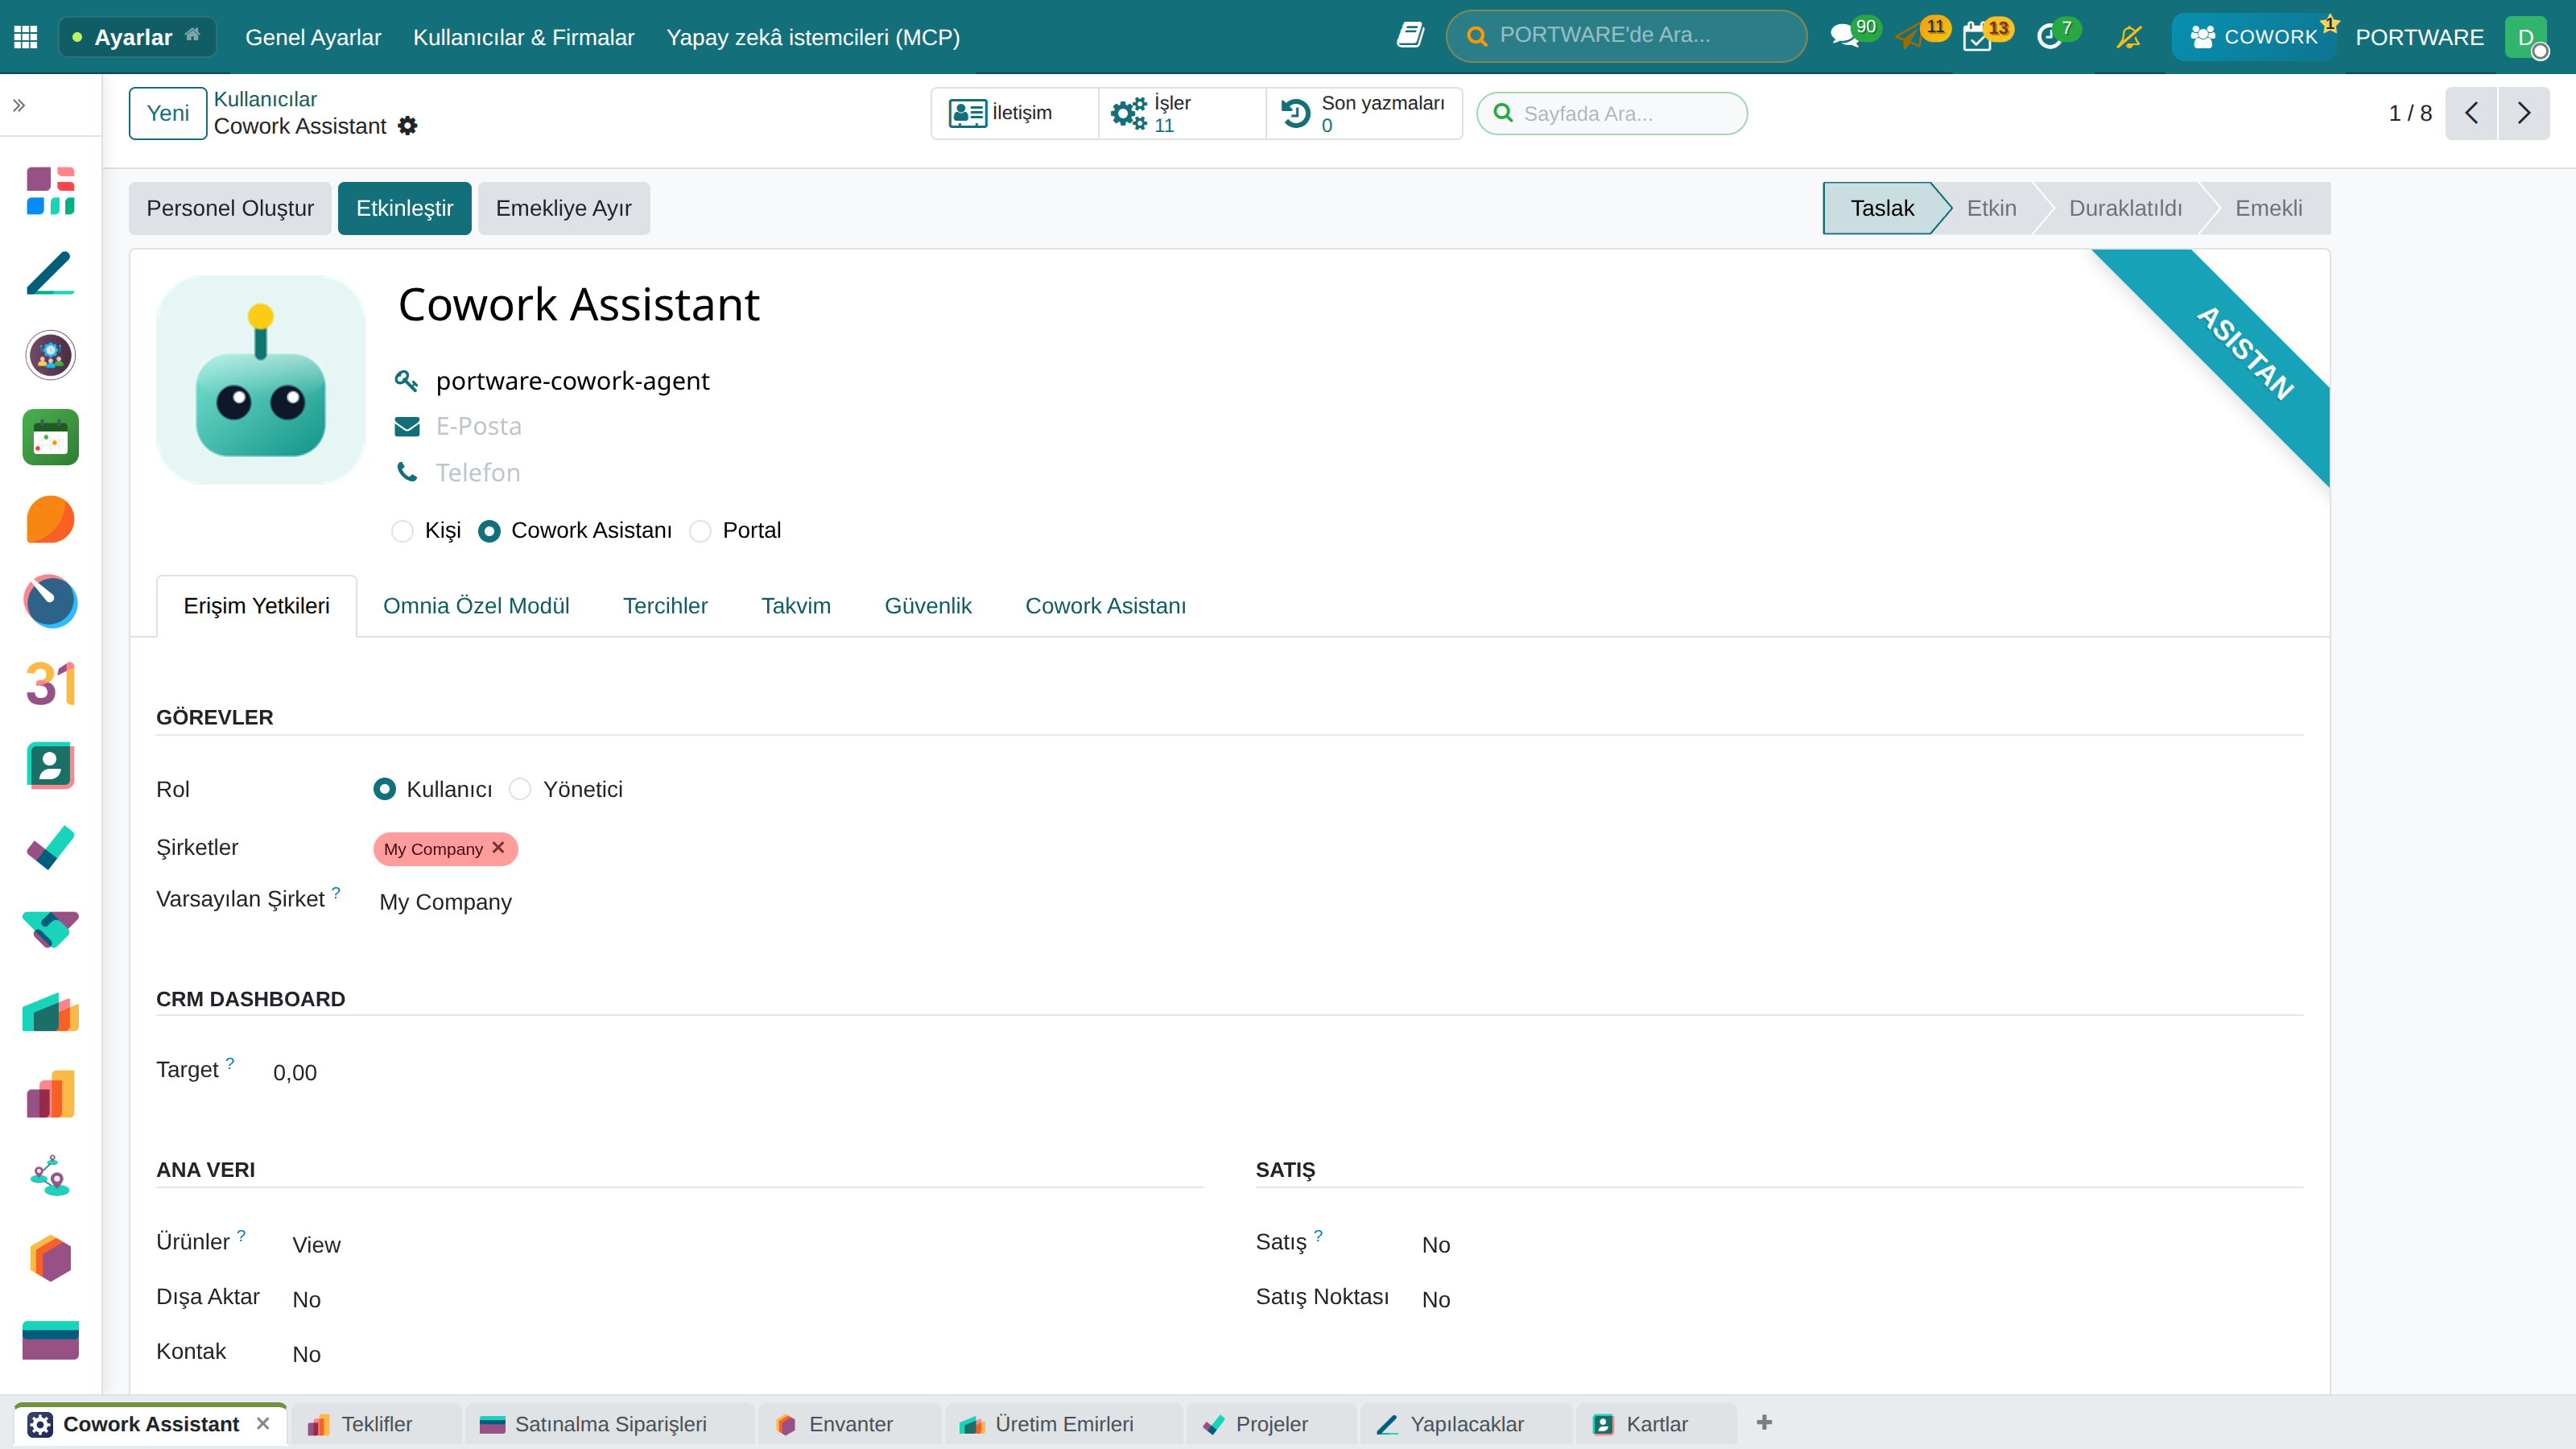
- Ad ve oturum açma e-postasını yazın. Kişi şirket dışından bir müşteri ya da bayiyse Portal rolü seçilir; o kişi yalnızca kendisiyle paylaşılan kayıtları görür.
- Erişim Yetkileri sekmesinde her uygulama için bir seviye seçin: boş (göremez), Kullanıcı (kendi kayıtları) ya da Yönetici (tüm kayıtlar ve ayarlar).
- Kaydedip Bir Davet Epostası gönder'e basın; kişi kendi parolasını kendisi belirler.
Parolalar
- Başlangıç parolaları kişiye verildiği anda değiştirilmelidir.
- Ortak hesap kullanılmaz; kim ne yaptı sorusunun cevabı ortak hesapta kaybolur.
- Ayrılan kullanıcı arşivlenir, silinmez (3. bölüm).
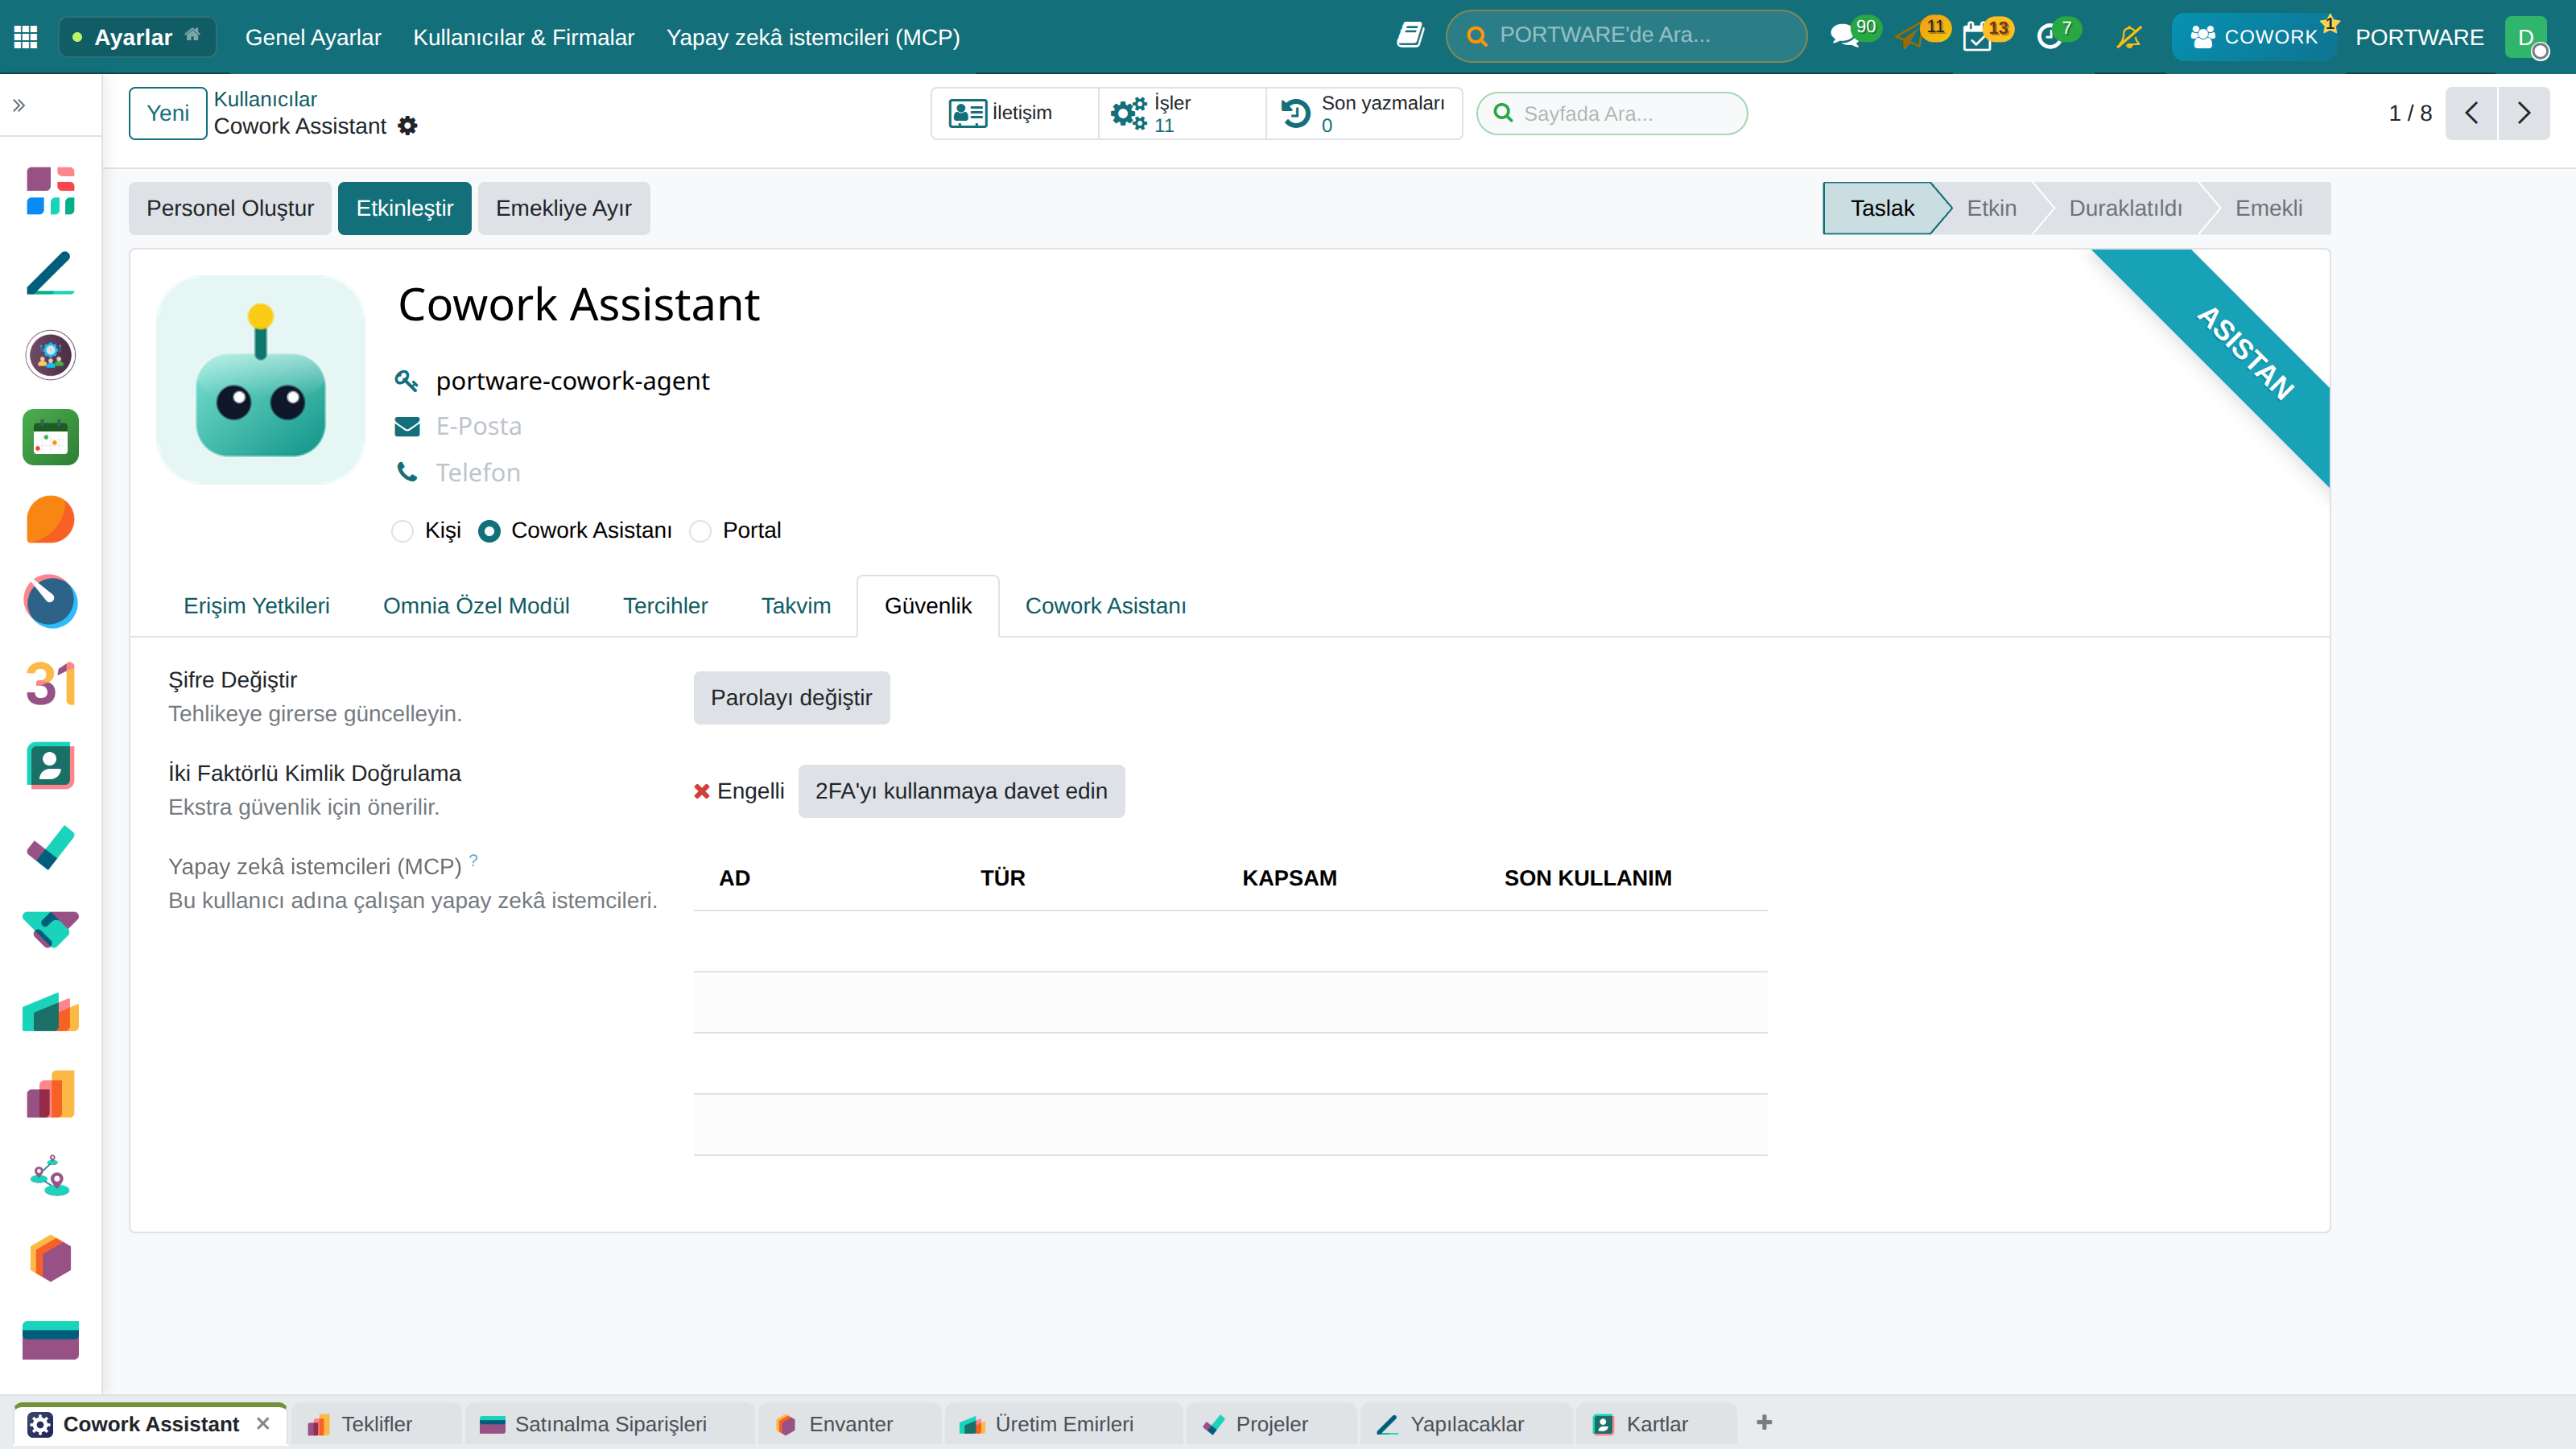
İki aşamalı doğrulama. Her kullanıcı kendi hesabını ikinci bir adımla koruyabilir: sağ üstteki adına tıklayıp Tercihlerim → Güvenlik sekmesini açın, İki Faktörlü Kimlik Doğrulama'yı etkinleştirin ve telefondaki doğrulayıcı uygulamayla kodu okutun. Bundan sonra giriş, parolanın yanında telefondaki altı haneli kodu da ister. Yönetici yetkisi olan hesaplarda bu adım isteğe bağlı değil, zorunlu kabul edilmelidir.
Dışarıya çıkan bilgi
Üç kapı:
- E-posta — insan onayından geçer (30. bölüm).
- Web sitesi — kişisel adresler ve fiyatlar yayımlanmaz (27. bölüm).
- Yapay zekânın dış ağa erişimi — tek bir denetimli kapıdan geçer (13. bölüm).
Kullanıcı izleme
Kimin ne yaptığını ve ekranlarda ne kadar zaman geçirdiğini gösteren bir izleme katmanı vardır ve parolayla korunur.
Denetim izi
Sistemde neyin kaydını tutuyoruz:
| Ne | Nerede |
|---|---|
| Alan değişiklikleri | Kaydın sohbet akışı |
| Aktivite yaşam döngüsü | Aktivite defteri (5. bölüm) |
| Belge sürümleri | Revizyon defteri (9. bölüm) |
| Yapay zekâ turları ve maliyeti | Kullanım defteri (12. bölüm) |
| Durum takibi öğeleri | Mühürlü defter (10. bölüm) |
Bu defterlerin ortak özelliği eklenir olmalarıdır: yazılan satır silinmez. Bir defterin değeri, üzerine yazılamamasından gelir.